


【转载】NGINX 配置 HTTPS 完整过程

发表于2021-10-20 12:43

浏览 7.2k
作者:创客公元
原文链接:Nginx 配置 HTTPS 完整过程
配置站点使用 https,并且将 http 重定向至 https。
1. nginx 的 ssl 模块安装
- 查看 nginx 是否安装
http_ssl_module模块。
$ /usr/local/nginx/sbin/nginx -V1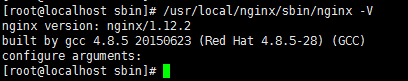
如果出现 configure arguments: --with-http_ssl_module, 则已安装(下面的步骤可以跳过,进入 nginx.conf 配置)。
- 下载 nginx 安装包, nginx官网1.14.1稳定版本tar.gz包。
# 下载安装包到 src 目录
$ cd /usr/local/src
$ wget http://nginx.org/download/nginx-1.14.1.tar.gz- 解压安装包。
$ tar -zxvf nginx-1.14.1.tar.gz- 配置 ssl 模块。
$ cd nginx-1.14.1
$ ./configure --prefix=/usr/local/nginx --with-http_ssl_module- 使用
make命令编译(使用make install会重新安装nginx),此时当前目录会出现objs文件夹。 - 用新的 nginx 文件覆盖当前的 nginx 文件。
$ cp ./objs/nginx /usr/local/nginx/sbin/- 再次查看安装的模块(
configure arguments: --with-http_ssl_module说明ssl模块已安装)。
$ /usr/local/nginx/sbin/nginx -Vnginx version: nginx/1.14.1
…
configure arguments: –with-http_ssl_module
2. ssl 证书部署
- 下载申请好的 ssl 证书文件压缩包到本地并解压(这里是用的 pem 与 key 文件,文件名可以更改)。
- 在 nginx 目录新建 cert 文件夹存放证书文件。
$ cd /usr/local/nginx
$ mkdir cert- 将这两个文件上传至服务器的 cert 目录里。
这里使用 mac 终端上传至服务器的 scp 命令(这里需要新开一个终端,不要使用连接服务器的窗口):
$ scp /Users/yourname/Downloads/ssl.pem root@xxx.xx.xxx.xx:/usr/local/nginx/cert/
$ scp /Users/yourname/Downloads/ssl.key root@xxx.xx.xxx.xx:/usr/local/nginx/cert/
scp [本地文件路径,可以直接拖文件至终端里面] [<服务器登录名>@<服务器IP地址>:<服务器上的路径>]
3. nginx.conf 配置
编辑 /usr/local/nginx/conf/nginx.conf 配置文件:
- 配置 https server。
注释掉之前的 http server 配置,新增 https server:
server {
    # 服务器端口使用443,开启ssl, 这里ssl就是上面安装的ssl模块
    listen       443 ssl;
    # 域名,多个以空格分开
    server_name  baidu.com www.baidu.com;
<span class="hljs-comment"># ssl证书地址
<span class="hljs-attribute">ssl_certificate     /usr/local/nginx/cert/ssl.pem;  <span class="hljs-comment"># pem文件的路径
<span class="hljs-attribute">ssl_certificate_key  /usr/local/nginx/cert/ssl.key; <span class="hljs-comment"># key文件的路径

<span class="hljs-comment"># ssl验证相关配置
<span class="hljs-attribute">ssl_session_timeout  <span class="hljs-number">5m;    <span class="hljs-comment">#缓存有效期
<span class="hljs-attribute">ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4;    <span class="hljs-comment">#加密算法
<span class="hljs-attribute">ssl_protocols TLSv1 TLSv1.<span class="hljs-number">1 TLSv1.<span class="hljs-number">2;    <span class="hljs-comment">#安全链接可选的加密协议
<span class="hljs-attribute">ssl_prefer_server_ciphers <span class="hljs-literal">on;   <span class="hljs-comment">#使用服务器端的首选算法

<span class="hljs-attribute">location / {
    <span class="hljs-attribute">root   html;
    <span class="hljs-attribute">index  index.html index.htm;
}- 将 http 重定向 https
server {
    listen       80;
    server_name  baidu.com www.baidu.com;
    return 301 https://$server_name$request_uri;
}
4. 重启 nginx
$ /usr/local/nginx/sbin/nginx -c /usr/local/nginx/conf/nginx.conf如果 80 端口被占用,用kill [id]来结束进程:
# 查看端口使用
$ netstat -lntp
Active Internet connections (only servers)
Proto Recv-Q Send-Q Local Address Foreign Address State PID/Program name
tcp 0 0 0.0.0.0:80 0.0.0.0: LISTEN 21307/nginx: master
tcp 0 0 0.0.0.0:22 0.0.0.0: LISTEN 3072/sshd
tcp 0 0 0.0.0.0:443 0.0.0.0😗 LISTEN 21307/nginx: master
# 结束 80 端口进程
$ kill 21307
再次重启 nginx :
$ /usr/local/nginx/sbin/nginx -c /usr/local/nginx/conf/nginx.conf 已修改于2023-03-09 04:50
 创作不易,留下一份鼓励

写下您的评论
全部评论(0)
按点赞数排序
按时间排序


相关文章
Nginx处理每一个用户请求时,都是按照若干个不同阶段(phase)依次处理的,而不是根据配置文件上的顺序。Nginx处理请求的过程一共划分为11个阶段,按照执行顺序依次是:post-read、server-rewrite、find-config、rewrite、post-rewrite、preaccess、access、post-access、try-files、content、log.
Nginx处理请求的过程一共划分为11个阶段,按照执行顺序依次是post-read、server-rewrite、find-config、rewrite、post-rewrite、preaccess、access、post-access、try-files、content以及log。
1、post-read
最先执行的post-read阶段在Nginx读取并解析完请求头(requestheaders)之后就立即开始运行。例如:使用了ngx_realip模块提供的set_real_ip_from和real_ip_header这两条配置指令
2
 点赞 0
 浏览 3.9k
原文作者:felix_yujing原文链接:ingressnginx传递用户真实ip问题转载来源:CSDN背景业务应用经常有需要用到用户真实ip的场景,比如:异地登录的风险预警、访问用户分布统计等功能等。当有这种需求的时候,在业务上容器过程中,如果用到ingress就要注意配置了。通常,用户ip的传递依靠的是X-Forwarded-*参数。但是默认情况下,ingress是没有开启的。ingress的文档还比较详细,这里介绍一下可能用到的这3个参数:注:在文档顶栏的搜索框搜索forward字样就可以找到这3个参数1.use-forwarded-headers如果Nginx在其他7层代理或负载均衡后面,当期望Nginx将X-Forwarded-*的头信息传递给后端服务时,则需要将此参数设为true如果设为false(默认为false),Nginx会忽略掉X-Forwarded-*的头信息。false设置适用于Nginx直接对外或前面只有3层负载均衡的场景由于ingress的主配置是从configmap中获取的,更新参数则需要修改名为nginx-configuration的configm
点赞 0浏览 6.9k用户任务3:
阅读1篇优质好文,在该文评论区写下您的评论;
l LV1用户等级权益:
社区官网个人主页精美V1等级勋章1个;
镜头盖和手机支架各1个;
获得LV 1等级权益还需要完成其他任务
点赞 0浏览 3.5k
保持联系
 微信公众号
 加入微信群


开放 · 包容 · 沟通 · 贡献
Copyright © F5, Inc. All Rights Reserved. F5 版权所有
