


浏览 4.5k
老师您好:
我这边用nginx的upload模块做了一个简易文件服务器,由于上传上来的文件经过nginx后会自动加密,为了保持源文件名,搜索到了一个js程序,对上传的文件进行文件名字的转换,但是在使用过程中发现有大量的错误日志如下:
2020/08/04 05:57:26 [alert] 30596#0: *508475 aborted uploading file "log_1064811520685_20161128001500.tar.gz" to "/home/nginx/log/0000253566", dest file removed, client: IP, server: localhost, request: "POST /upload HTTP/1.1", host: "IP:PORT"
我的nginx upload模块配置如下:
location /upload {
upload_pass /res_upload;
upload_store /home/nginx/log/;
upload_resumable on;
###node rename parm
upload_set_form_field "${upload_field_name}_name" $upload_file_name;
upload_set_form_field "${upload_field_name}_content_type" $upload_content_type;
upload_set_form_field "${upload_field_name}_path" $upload_tmp_path;
upload_aggregate_form_field "${upload_field_name}_md5" $upload_file_md5;
upload_aggregate_form_field "${upload_field_name}_size" $upload_file_size;
}
location /res_upload {
#default_type text/html;
#return 200 "success";
proxy_pass http://localhost:8090;
}
其中用到的rename.js如下
const http = require('http');
const fs = require('fs');
http.createServer((req, res) => {
let body = '';
req.on('data', chunk => {
body += chunk; // 获取form-data
});
req.on('end', () => {
console.log(body);
const params = parseForm(body); // json化参数
rename(params.file_path, params.file_name);
res.end('success: you can get it from: /' + params.file_name);
})
}).listen(8090)
function parseForm(data) {
const reg = /name="([\w_]+)"\s+(.+)\s/g;
const params = {};
let matched;
while((matched = reg.exec(data))){
params[matched[1]] = matched[2];
}
console.log(params);
return params;
}
function rename(source, name){
const path = require('path');
const dir = path.dirname(source);
fs.renameSync(source, path.join(dir, name));
}
百度未找到解决方法,还望老师指点一二
按点赞数排序
按时间排序

新建一个node服务,使用nginx-upload-module提供的upload_pass参数将处理过的请求转发到我们的node服务上面。分两步走:
1. 修改nginx配置
修改nginx配置,将nginx-upload-module存储文件的路径和文件名称塞到请求的body参数中。同时将请求转发到node服务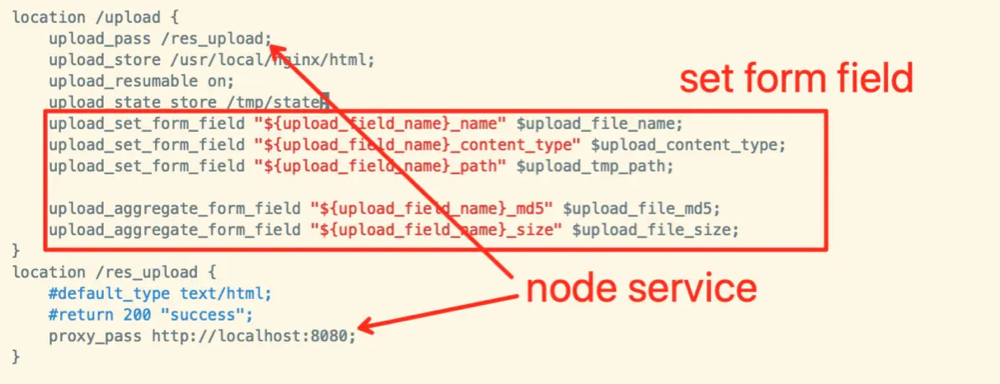 具体配置:
    location /upload {
           upload_pass /res_upload;
            upload_store /usr/local/nginx/html;
            upload_resumable on;
            upload_state_store /tmp/state;
            upload_set_form_field "${upload_field_name}_name" $upload_file_name;
            upload_set_form_field "${upload_field_name}_content_type" $upload_content_type;
            upload_set_form_field "${upload_field_name}_path" $upload_tmp_path;

            upload_aggregate_form_field "${upload_field_name}_md5" $upload_file_md5;
            upload_aggregate_form_field "${upload_field_name}_size" $upload_file_size;
        }
        location /res_upload {
            #default_type text/html;
            #return 200 "success";
            proxy_pass http://localhost:8080;
        }
2. 新建node服务,重命名文件
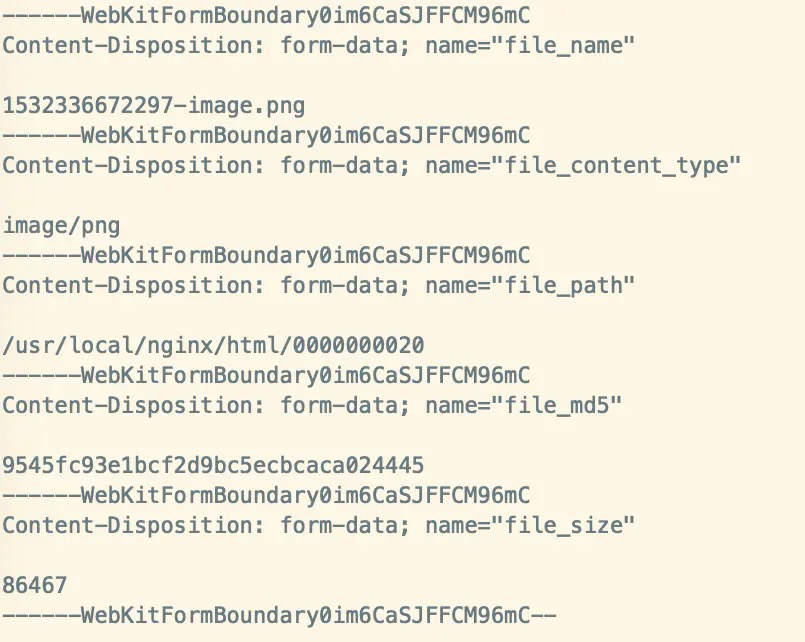
- 查看请求中的form data
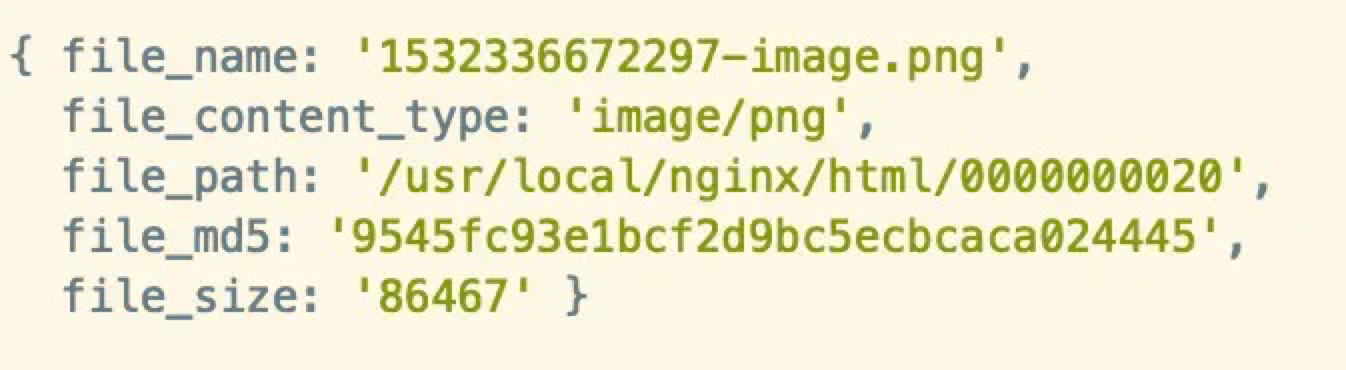
- 解析请求中的form data为json形式
- 根据文件位置,重命名文件
const http = require('http');
const fs = require('fs');

http.createServer((req, res) => {
  let body = '';
  req.on('data', chunk => {
    body += chunk; // 获取form-data
  });
  req.on('end', () => {
    console.log(body);
    const params = parseForm(body); // json化参数
    rename(params.file_path, params.file_name);
    res.end('success: you can get it from: /' + params.file_name);
  })
}).listen(8080)

function parseForm(data) {
  const reg = /name="([\w_]+)"\s+(.+)\s/g;
  const params = {};
  let matched;
  while((matched = reg.exec(data))){
    params[matched[1]] = matched[2];
  }
  console.log(params);
  return params;
}

function rename(source, name){
  const path = require('path');
  const dir = path.dirname(source);
  fs.renameSync(source, path.join(dir, name));
}
 赞同
0
回复 举报
回答于2022-10-25 15:14


估计配置一个 server 证书的位置写好 然后 写个upstream 到时候 代理到upstream 上
不就可以了
 点赞 0
 浏览 3.9k
user nginx;
worker_processes auto;
error_log /var/log/nginx/error.log warn;
pid /var/run/nginx.pid;
worker_rlimit_nofile 900000;
events {
use epoll;
multi_accept on;
worker_connections 900000;
}
http {
include /etc/nginx/conf.d/*.conf;
server {
client_body_buffer_size 10M;
client_max_body_size 10M;
listen 80;
server_name XXXX;
charset utf-8;
access_log main;
location / {
add_header Access-Control-Allow-Credentials 'true';
add_header Access-Control-Allow-Methods 'GET,PUT,POST,OPTIONS,DELETE';
add_header Access-Control-Allow-Headers '*';
proxy_pass http://192.168.10.25:8200;
proxy_set_header Host $http_host;
#proxy_set_header Host $host;
proxy_set_header X-Forwarded-Host $server_name;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
location /static {
access_log off;
expires 30d;
alias /app/static;
}
}
server {
listen 443 ssl;
server_name XXXX;
client_body_buffer_size 10M;
client_max_body_size 10M;
ssl_certificate /etc/nginx/cert/xxxx.pem;
ssl_certificate_key /etc/nginx/cert/xxxx.key;
ssl_session_timeout 5m;
ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4;
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_prefer_server_ciphers on;
location / {
add_header Access-Control-Allow-Methods 'GET,POST,OPTIONS';
add_header Access-Control-Allow-Headers '*';
add_header Access-Control-Allow-Credentials 'true';
proxy_pass http://192.168.10.25:8200;
proxy_set_header Host $http_host;
#proxy_set_header Host $host;
proxy_ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
proxy_set_header X-Forwarded-Host $server_name;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
location /static {
access_log off;
expires 30d;
alias /app/static;
}
}
}
点赞 0浏览 7.9k点赞 0浏览 2.2k
 微信公众号
 加入微信群


