


配置http基本验证(Basic Auth)

发表于2020-09-26 09:31

浏览 7k
nginx安全: 配置http基本验证(Basic Auth)(nginx 1.18.0)
一,http基本验证的作用:
1,http基本身份验证会从浏览器弹出登录窗口,
简单明了,容易理解,
对于面向终端用户的前台来说,不够友好,
但对于内部员工操作的后台还是很有用,通常作为一层安全措施应用。
2,
在这里为例子,我们新建一个站:
域名:     admin.lhdtest.com
登录名:    admin
密码:     12345678
这里仅作为演示,生产环境不能使用这种极简单的密码
说明:刘宏缔的架构森林是一个专注架构的博客,地址:https://www.cnblogs.com/architectforest
对应的源码可以访问这里获取: https://github.com/liuhongdi/
说明:作者:刘宏缔 邮箱: 371125307@qq.com
二,生成供测试的站内文件
1,生成网站的目录
[root@centos8 ~]# mkdir -p /data/site/admin/html2,生成网站的index页面
[root@centos8 ~]# vi /data/site/admin/html/index.html页面html代码:

<html>
<head>
</head>
<body>
welcome to admin.lhdtest.com
</body>
</html>
三,配置nginx的http基本验证
1,在nginx.conf中检查是否有对conf.d目录的支持
如不存在,添加它
include /usr/local/soft/nginx-1.18.0/conf/conf.d/*.conf;
说明:生产环境中,为了管理方便,会把每个server放到专用的conf文件中,
不要混在一起而全写到nginx.conf中,修改和查找都不方便
2,创建网站的server文件
[root@centos8 conf.d]# vi admin.conf内容:
server {
    auth_basic "lhdtest.com admin";
    auth_basic_user_file /usr/local/soft/nginx-1.18.0/conf/conf.d/admin.pwd;

    listen       80;
    server_name  admin.lhdtest.com;
    root         /data/site/admin/html;
    index        index.html index.shtml  index.htm;
    access_log      /data/nginx/logs/admin.access_log;
    error_log       /data/nginx/logs/admin.error_log;
}
2,生成密码:
如果找不到htpasswd命令,
可以用dnf安装这个包:
[root@centos8 conf.d]# dnf install httpd-tools生成密码:
#-n:Don't update file; display results on stdout
#-b:Use the password from the command line
#-m:Force MD5 encryption of the password
[root@centos8 conf.d]# htpasswd -nbm admin 12345678
admin:$apr1$nkxLxBPa$EGa.u5yKuQ08m6g/8bGb9.
写入到密码文件
[root@centos8 conf.d]# vi admin.pwd
内容:
admin:$apr1$nkxLxBPa$EGa.u5yKuQ08m6g/8bGb9.
3,重启nginx
[root@centos8 conf.d]# systemctl stop nginx
[root@centos8 conf.d]# systemctl start nginx
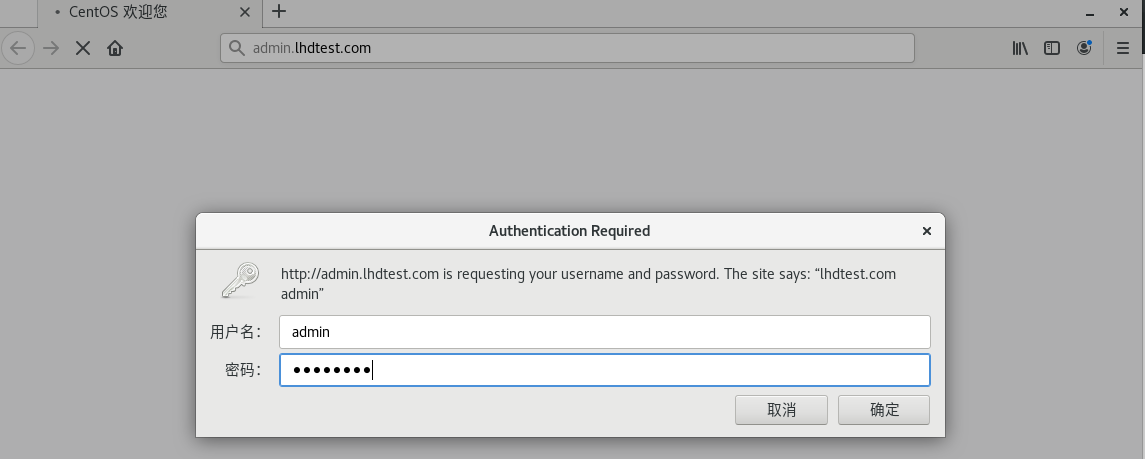
4,测试效果
看截图,输入正确的用户名和密码即可进入网站
四,查看nginx的版本
[root@centos8 soft]# /usr/local/soft/nginx-1.18.0/sbin/nginx -v
nginx version: nginx/1.18.0
已修改于2023-03-09 02:04
 创作不易,留下一份鼓励

写下您的评论
全部评论(0)
按点赞数排序
按时间排序


相关文章
1、轮询(默认)每个请求按时间顺序逐一分配到不同的后端服务,如果后端某台服务器死机,自动剔除故障系统,使用户访问不受影响。2、weight(轮询权值)weight的值越大分配到的访问概率越高,主要用于后端每台服务器性能不均衡的情况下。或者仅仅为在主从的情况下设置不同的权值,达到合理有效的地利用主机资源。3、ip_hash源地址哈希法源地址哈希的思想是根据获取客户端的IP地址,通过哈希函数计算得到的一个数值,用该数值对服务器列表的大小进行取模运算,得到的结果便是客服端要访问服务器的序号。采用源地址哈希法进行负载均衡,同一IP地址的客户端,当后端服务器列表不变时,它每次都会映射到同一台后端服务器进行访问。4、fair比weight、ip_hash更加智能的负载均衡算法,fair算法可以根据页面大小和加载时间长短智能地进行负载均衡,也就是根据后端服务器的响应时间来分配请求,响应时间短的优先分配。Nginx本身不支持fair,如果需要这种调度算法,则必须安装upstream_fair模块。5、url_hash按访问的URL的哈希结果来分配请求,使每个URL定向到一台后端服务器,可以进一步提
 点赞 3
 浏览 3.5k
上周中文开源社区的运营团队的有奖调研感谢大家对NGINX、鞭策,借由这次活动,。我们小伙伴们建设等方面,为我们提出了很多有操作性的建议我们小伙伴留言只是单纯好几位的老朋友运营团队内部探讨后,恭喜0请各位获奖添加小N助手,自己的我们的工作人员寄出离不开耐心与鞭策、让我们继续一路同行
点赞 3浏览 4.4k本文为 NGINX Sprint China 2022 年度线上大会的分享实录,点击文末“阅读原文”免费观看大会完整视频回放。由于文章较长,将分为上下两篇发布。
本次分享中,我们将讨论如何通过优化 NGINX 协议栈,可以将并发连接提升到千万级、CPS 与 RPS 提升到百万级,从而拥有一个高性能的应用级软负载均衡。
点赞 2浏览 4.3k
保持联系
 微信公众号
 加入微信群


开放 · 包容 · 沟通 · 贡献
Copyright © F5, Inc. All Rights Reserved. F5 版权所有
