


取消Access-Control-Allow-Origin:* 之后反而没有跨域问题?

提问于2021-01-08 10:31

浏览 4.9k
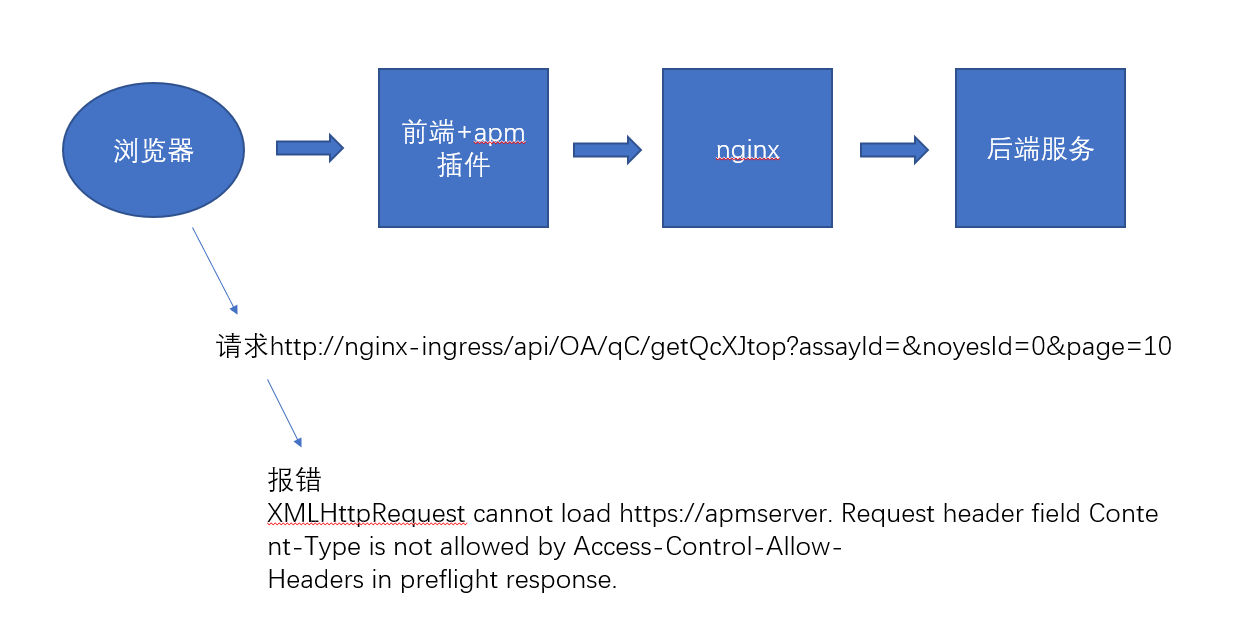
我在浏览器里打开前端页面,提示图中的跨域问题,我将allow的所有限制开放到最广,也没用。
最后注释了 add_header Access-Control-Allow-Origin '*'; 没想到 跨域提示就没有了,为什么会这样?
user nginx;
worker_processes 1;
error_log /var/log/nginx/error.log warn;
pid /var/run/nginx.pid;
events {
use epoll;
worker_connections 1024;
}
http {
server {
listen 80;
server_name apmserver.xxxxxxxx;
charset utf-8;
access_log main;
location / {
# add_header Access-Control-Allow-Origin '*';
add_header Access-Control-Allow-Credentials 'true';
add_header Access-Control-Allow-Methods 'GET,PUT,POST,OPTIONS,DELETE';
add_header Access-Control-Allow-Headers '*';
proxy_pass http://192.168.10.145:8200;
proxy_set_header Host $http_host;
proxy_set_header X-Forwarded-Host $server_name;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
location /static {
access_log off;
expires 30d;
alias /app/static;
}
}
server {
listen 443 ssl;
server_name apmserver.xxxxxxxx;
ssl_certificate /usr/local/nginx/cert/lonsid.pem;
ssl_certificate_key /usr/local/nginx/cert/lonsid.key;
ssl_session_timeout 5m;
ssl_ciphers ECDHE-RSA-AES128-GCM-SHA256:ECDHE:ECDH:AES:HIGH:!NULL:!aNULL:!MD5:!ADH:!RC4;
ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
ssl_prefer_server_ciphers on;
location / {
# add_header Access-Control-Allow-Origin '*';
add_header Access-Control-Allow-Methods 'GET,POST,OPTIONS';
add_header Access-Control-Allow-Headers '*';
add_header Access-Control-Allow-Credentials 'true';
proxy_pass http://192.168.10.145:8200;
proxy_set_header Host $http_host;
proxy_ssl_protocols TLSv1 TLSv1.1 TLSv1.2;
proxy_set_header X-Forwarded-Host $server_name;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
}
location /static {
access_log off;
expires 30d;
alias /app/static;
}
}
}
已修改于2023-03-17 02:12
写下您的回答
全部回答(1)
按点赞数排序
按时间排序


相关问答
1、IETF的QUIC已经有33个草案了,这是RFC规范,所以现在Nginx不太会去支持其他QUIC版本了。目前Nginx的quic分支,是基于最新的RFC 33 draft草案实现的。你可以参考下spdy与HTTP2在Nginx上的实现,那时HTTP2迟迟未推出时,google的spdy广为使用,Nginx推出了spdy模块,所以这其实是个开发效率、成本的权衡问题。
2、拥塞控制由应用层来实现,还是由内核来实现,对于网络安全性来说,这并不是问题。对于网络来说,每一台主机也未必可信。对于Linux来说,内核也是可以去改的。所以,长期来看,拥塞控制不会是问题,个人看法。
3、11.27号在GOPS上海站还会做HTTP3的进一步探讨。
 点赞 0
 浏览 6.6k
缓存有2个概念,资源有效期与缓存文件的淘汰时间。
1、cache-control/expire与proxy_cache_valid、x-accel-expires等决定的是缓存过期时间,但过期后其实仍然可以使用,包括用来获取上游的304响应,以及通过_use_stale updating来返回过期缓存。即,过期后的缓存不会立刻删除。
2、inactive是淘汰时间,一旦缓存经过这个时间后,会很快被cache manager进程删除。
点赞 0浏览 3.9k点赞 0浏览 3.5k
保持联系
 微信公众号
 加入微信群


开放 · 包容 · 沟通 · 贡献
Copyright © F5, Inc. All Rights Reserved. F5 版权所有
